


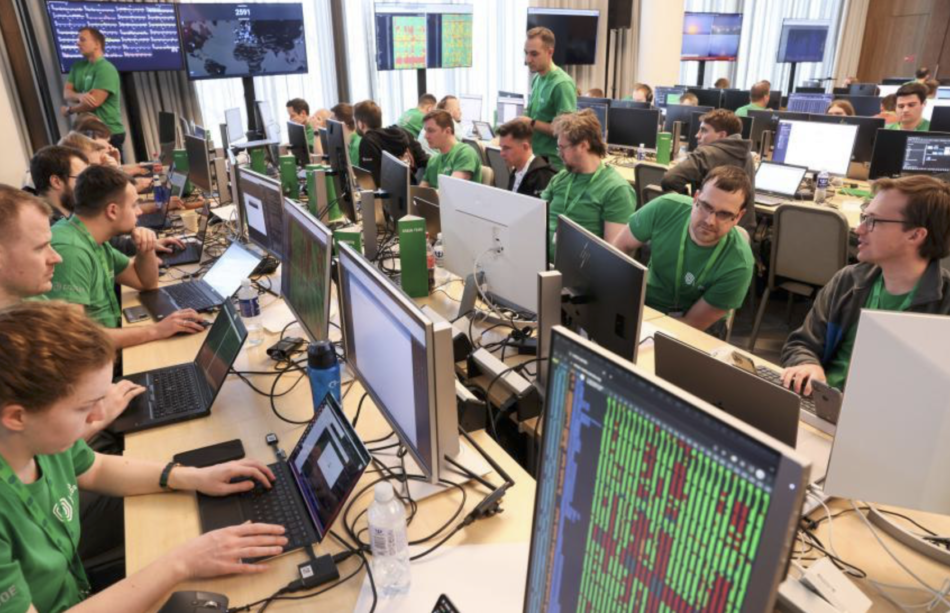

La guerra ibrida non si combatte soltanto sul terreno, nei cieli o sui mari. C’è un fronte invisibile che attraversa le reti informatiche, raggiunge le amministrazioni pubbliche, entra nelle aziende, mette a rischio i servizi essenziali e può arrivare a condizionare la vita quotidiana dei cittadini. È il dominio cibernetico, diventato uno degli strumenti attraverso i quali si esercitano pressione geopolitica, spionaggio e sabotaggio. Ma gli attacchi informatici hanno anche un’altra funzione: misurare la capacità di resistenza di un Paese, individuare le sue vulnerabilità e, soprattutto, generare insicurezza e disorientamento. Prosegue l’approfondimento del nostro dossier sulla guerra ibrida, con un intervento autorevole.
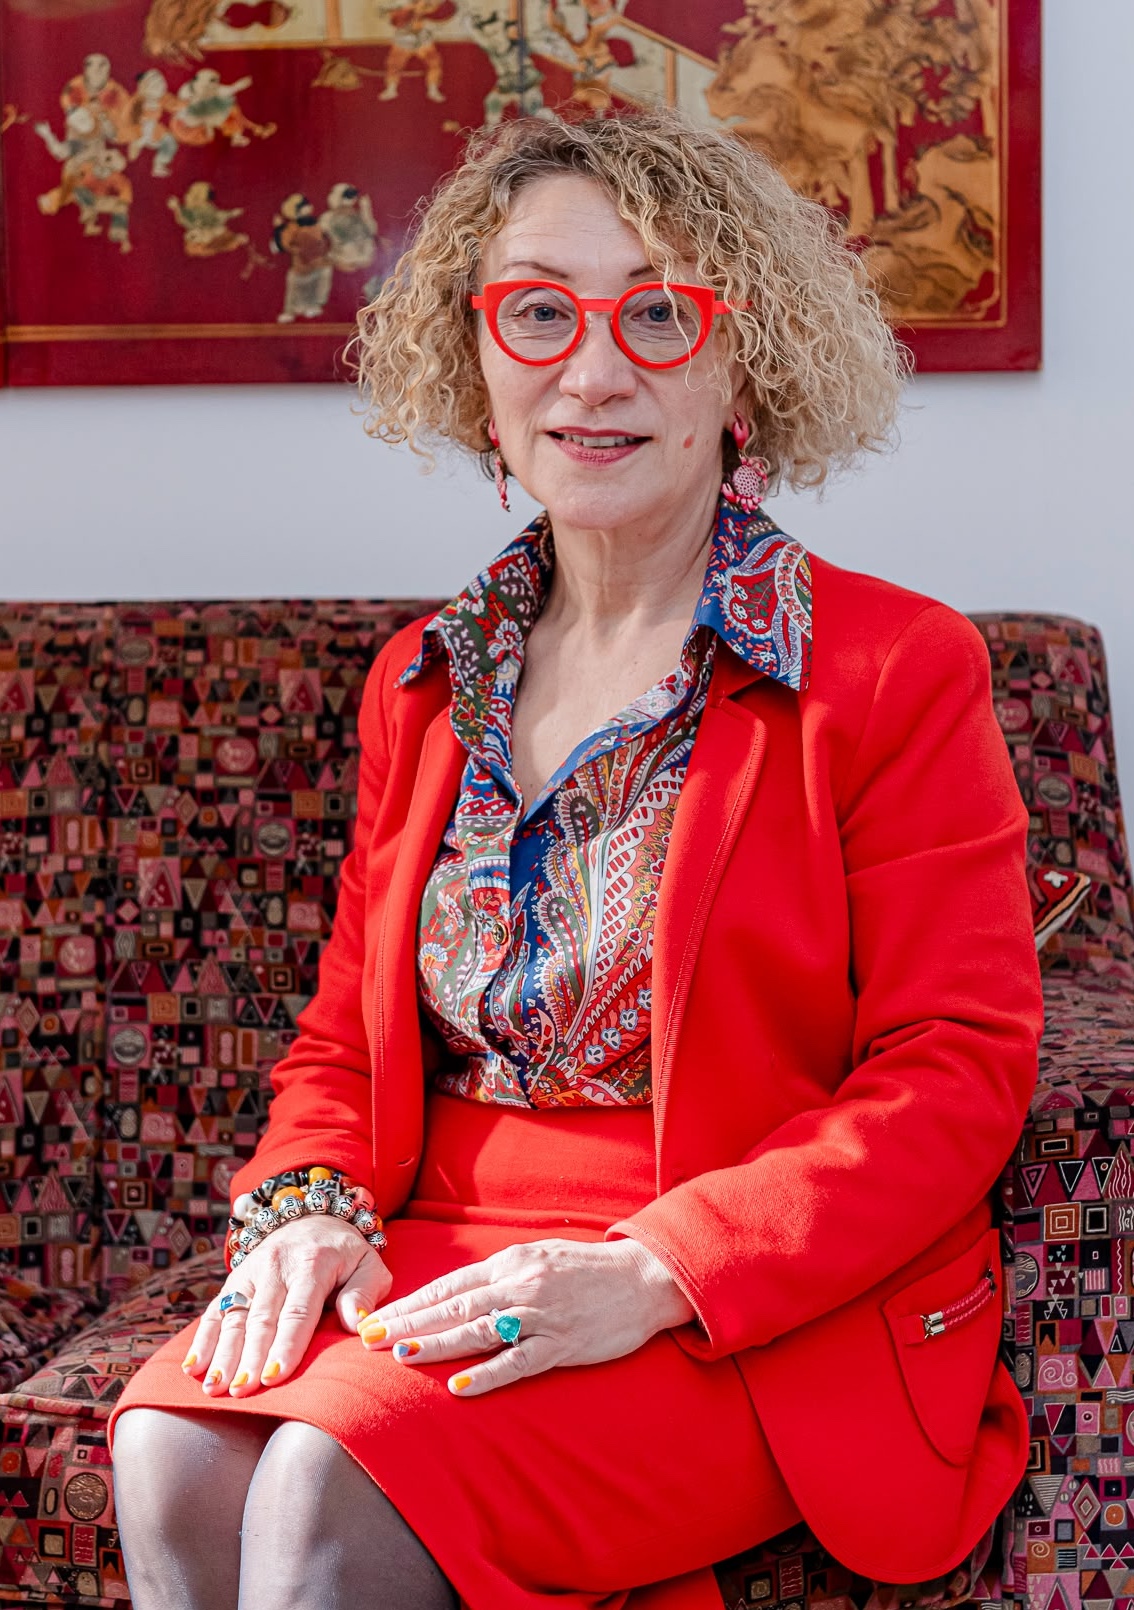
Luisa Franchina, Ceo di Hermes Bay ha diretto la Segreteria per le infrastrutture critiche della Presidenza del Consiglio durante i governi Berlusconi, Monti e Letta
«Credo che in questa fase si stia anche cercando di misurare quanto siamo robusti e quanto siamo capaci di resistere. È una sorta di sondaggio delle nostre vulnerabilità: proviamo a colpire, vediamo cosa succede, magari utilizziamo anche l’intelligenza artificiale per rendere più sofisticate le operazioni». Luisa Franchina, amministratore delegato di Hermes Bay e presidente dell’Associazione italiana infrastrutture critiche, inquadra così la crescente esposizione dell’Italia alle minacce cibernetiche. Ingegnere elettronico, ha ricoperto incarichi di vertice nella pubblica amministrazione, dirigendo la Segreteria per le infrastrutture critiche della Presidenza del Consiglio durante i governi Berlusconi, Monti e Letta, il Nucleo operativo per gli attentati nucleari, biologici, chimici e radiologici del Dipartimento della Protezione civile e l’Istituto superiore delle comunicazioni e delle tecnologie dell’informazione del ministero delle Comunicazioni.
Il punto, nella sua analisi, è comprendere che non tutti gli attacchi hanno come obiettivo immediato la distruzione di un sistema o il furto di informazioni. A volte il risultato ricercato è molto più ampio: provocare disorientamento, alimentare la sfiducia nelle istituzioni e mettere in difficoltà la capacità di risposta della società. «Non sempre l’obiettivo è provocare immediatamente un danno materiale. A volte si cerca semplicemente di farci impazzire, di creare disorientamento e sfiducia».
La guerra psicologica passa anche dal cyberspazio
Nella guerra ibrida, il danno informatico può essere soltanto una parte dell’operazione. Bloccare un servizio pubblico, colpire una scuola o compromettere il funzionamento di un’infrastruttura significa anche creare una ricaduta sulla popolazione. L’effetto può propagarsi ben oltre il sistema informatico violato, trasformandosi in una crisi di fiducia e in una percezione diffusa di insicurezza.
È un aspetto che Franchina considera particolarmente importante. «L’attaccante fa anche guerra psicologica. Può colpire scuole, servizi, strutture diverse, alimentando disinformazione, sfiducia e ansia. Se riesce a farci perdere lucidità e a metterci gli uni contro gli altri, ha già ottenuto un risultato importante».
La capacità di reagire, dunque, non si misura soltanto nella velocità con cui tecnici e specialisti riescono a ripristinare un sistema. Conta anche la tenuta delle istituzioni, la comunicazione con i cittadini e la capacità di evitare che un attacco produca conseguenze sociali e politiche sproporzionate rispetto al danno iniziale.
La stessa dimensione psicologica emerge nel rapporto sempre più stretto tra sistemi digitali e vita quotidiana. Franchina ricorda un episodio vissuto personalmente durante un volo intercontinentale: un problema al sistema informativo di bordo costrinse i passeggeri a spegnere gli schermi per circa venti minuti, il tempo necessario a riavviare il sistema. «Sono rimasta in apnea per tutto quel tempo. Mi sono chiesta chi, a bordo di un aereo in mezzo all’Atlantico, sarebbe stato in grado di gestire un eventuale attacco. Nessuno, probabilmente. Poi tutto ripartì». Un episodio che restituisce la misura della dipendenza da tecnologie e infrastrutture spesso considerate scontate.
Infrastrutture critiche e imprese: nessuno è al riparo
Il fronte cibernetico non riguarda soltanto le grandi organizzazioni o i sistemi direttamente collegati alla difesa. Grandi imprese, piccole aziende, studi professionali, amministrazioni locali e infrastrutture strategiche possono diventare bersagli. Secondo Franchina, il livello di rischio è sostanzialmente equivalente, anche se cambiano le capacità di prevenzione e di risposta.
L’Italia presenta una particolare esposizione per la struttura del suo tessuto economico, composto in larga parte da piccole e medie imprese. Una caratteristica evidente anche in Toscana e nell’area fiorentina. Proprio le realtà più piccole, spesso prive di personale specializzato, tendono a investire meno nella protezione informatica. La cybersicurezza non rappresenta il loro core business e non produce un ritorno economico immediatamente visibile.
«La reazione spontanea di una piccola azienda o di uno studio professionale che non dispone di competenze specifiche è spesso quella di affidarsi alla speranza. Ma la speranza non è una tattica di sicurezza».
Le infrastrutture critiche, al contrario, sono generalmente più avanti, perché affrontano questi problemi da decenni. Ma la protezione non può fermarsi ai soggetti principali: deve estendersi anche alla catena dei fornitori. In questa direzione si muove il quadro normativo europeo, che sta introducendo requisiti minimi di sicurezza capaci di coinvolgere anche le realtà più piccole.
Il problema delle competenze e della consapevolezza
La vulnerabilità non dipende soltanto dalla disponibilità di tecnologie adeguate. Una delle principali carenze italiane riguarda la consapevolezza dei rischi e la mancanza di competenze specifiche. Non tutte le organizzazioni possono permettersi una struttura informatica interna, ma questo non significa che possano rinunciare al supporto di professionisti qualificati.
Anche i comportamenti quotidiani possono aprire la strada a un attacco. Una richiesta anomala, un allegato sospetto o una comunicazione che invita ad agire con urgenza devono indurre a fermarsi e verificare. La formazione del personale diventa quindi una componente essenziale della sicurezza.
Franchina paragona questo processo all’apprendimento della guida: «Non basta possedere un’automobile, bisogna sapere come guidarla». Allo stesso modo, chi lavora in un’organizzazione deve conoscere le regole fondamentali per non trasformarsi involontariamente nella porta d’ingresso di un attaccante.
Non è più possibile pensare di risolvere ogni problema improvvisando o affidandosi a competenze generiche. «Il vecchio modello del garage nel quale si risolve qualsiasi problema non esiste più: ci sono professionalità specifiche che vanno riconosciute e rispettate».
Sovranità digitale e sicurezza nazionale
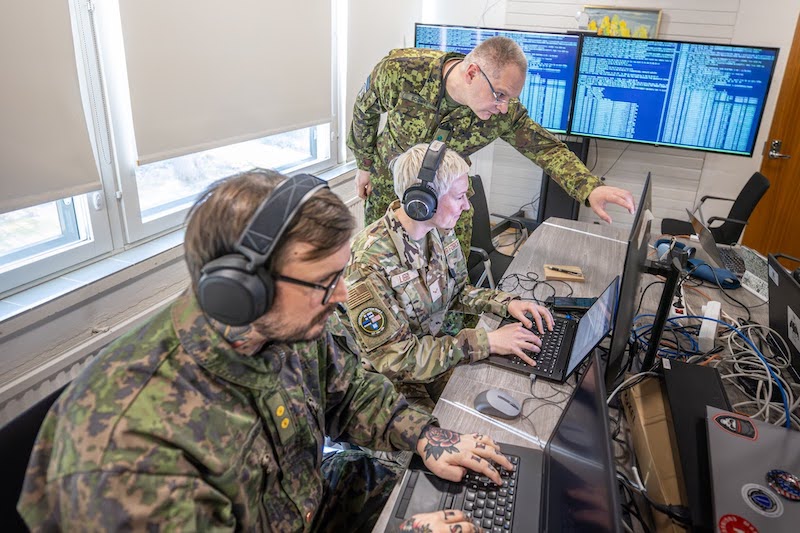
Militari della Maryland Air National Guard, dell’Estonia e della Finlandia durante l’esercitazione NATO Locked Shields 2026, in Finlandia, il 20 aprile 2026. L’attività rientra nel più grande esercizio internazionale di difesa informatica a fuoco vivo. Foto: Lempi Leinonen / Ruotuväki. Public Domain, via Maryland Air National Guard
La guerra ibrida mette in evidenza anche un altro problema strategico: la dipendenza tecnologica. La scelta delle piattaforme, dei servizi informatici e dei fornitori non può essere considerata una semplice questione amministrativa o di risparmio. Per Franchina, il tema della sovranità digitale deve diventare una priorità nelle politiche di sicurezza.
Europa e Italia stanno cercando di orientare le proprie scelte verso tecnologie e servizi più autonomi e sicuri. Ma questo percorso richiede un cambiamento nei criteri di acquisto, soprattutto nella pubblica amministrazione. Il ricorso alle procedure centralizzate e alle gare basate sul prezzo più basso rischia di non valorizzare adeguatamente i requisiti di sicurezza.
«Non possiamo continuare ad acquistare queste soluzioni guardando soltanto al massimo ribasso. Deve esserci un cambio di passo». Le specifiche tecniche devono diventare un criterio determinante, così come la valutazione dell’affidabilità dei fornitori e delle condizioni in cui operano.
Il problema riguarda anche la concorrenza internazionale. Non è possibile considerare equivalenti aziende che operano in un mercato competitivo e realtà sostenute direttamente dai governi dei Paesi di appartenenza, soprattutto quando questi non sono alleati dell’Italia. La sicurezza, in questa prospettiva, non è un costo accessorio, ma una componente della sovranità nazionale.
Prepararsi all’attacco: resilienza e capacità di risposta
La difesa cibernetica non consiste soltanto nell’impedire a un attaccante di entrare in un sistema. Bisogna anche essere in grado di continuare a funzionare quando la violazione è già avvenuta. È il principio della resilienza: ridurre l’impatto, proteggere i servizi essenziali e ripristinare le attività nel minor tempo possibile.
Tra le misure fondamentali indicate da Franchina c’è innanzitutto la disponibilità di un backup segregato, non collegato alla rete e aggiornato quotidianamente. A questo deve affiancarsi un piano di disaster recovery, che permetta di utilizzare macchine sostitutive e recuperare rapidamente i servizi. Sono indispensabili anche politiche adeguate per le password, la gestione degli accessi e la formazione del personale.
La necessità di prepararsi riguarda soprattutto i servizi dai quali dipende direttamente la sicurezza delle persone. Un attacco che coinvolga la conservazione delle sacche di sangue o i frigoriferi collegati a sistemi informatici può avere conseguenze che vanno ben oltre il blocco di una rete. In questi casi la capacità di intervento deve essere immediata e deve garantire la continuità delle funzioni essenziali.
«La speranza non è una tattica di sicurezza»
«La domanda non è se ci colpiranno, ma quando. Dobbiamo essere resilienti e capaci di mitigare l’impatto, intervenendo velocemente. E la speranza non è una tattica di sicurezza».
Il passaggio dal sabotaggio informatico all’interferenza con sistemi fisici e infrastrutture con funzioni anche duali può rendere lo scenario ancora più complesso. Le conseguenze, in quel caso, possono diventare molto più pesanti. Franchina ritiene che non si sia ancora manifestata una determinazione generalizzata a provocare vittime e danni materiali attraverso queste modalità, ma avverte che non è possibile aspettare un’escalation per cominciare a prepararsi.
La cybersicurezza, insomma, non è più soltanto una questione per specialisti informatici. È un elemento della difesa nazionale, della protezione delle infrastrutture e della tenuta democratica. Perché nella guerra ibrida la capacità di resistere a un attacco si misura anche nella lucidità con cui istituzioni, imprese e cittadini riescono a reagire. E, come ricorda Franchina, «la speranza non è una tattica di sicurezza».


